Domain karneval-superstore.de kaufen?
Wir ziehen mit dem Projekt
karneval-superstore.de um.
Sind Sie am Kauf der Domain
karneval-superstore.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain karneval-superstore.de kaufen?
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **

Ähnliche Suchbegriffe für URL-Parameter
Top-Angebote
Produkte zum Begriff URL-Parameter:
-
Maskworld Bier Party Kostüm für Karneval Fasching (L, M)Lieferumfang: - Bier Kostüm einteilig - Einheitsgrösse für Erwachsene - Ohne sonstige Kleidungsstücke und Accessoires - Unser Model ist 183 cm gross und trägt Grösse Uni. Material: 100% Polyester.29,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Powell, Anthony: Ein Tanz zur Musik der Zeit / Tendenz: steigendEin Tanz zur Musik der Zeit / Tendenz: steigend , Der zwölfbändige Zyklus "Ein Tanz zur Musik der Zeit" - aufgrund seiner inhaltlichen wie formalen Gestaltung immer wieder mit Marcel Prousts "Auf der Suche nach der verlorenen Zeit" verglichen - gilt als das Hauptwerk des britischen Schriftstellers Anthony Powell und gehört zu den bedeutendsten Romanwerken des 20. Jahrhunderts. Inspiriert von dem gleichnamigen Bild des französischen Barockmalers Nicolas Poussin, zeichnet der Zyklus ein facettenreiches Bild der englischen Upperclass vom Ende des Ersten Weltkriegs bis in die späten sechziger Jahre. Aus der Perspektive des mit typisch britischem Humor und Understatement ausgestatteten Ich-Erzählers Jenkins - der durch so manche biografische Parallele wie Powells Alter Ego anmutet - bietet der "Tanz" eine Fülle von Figuren, Ereignissen, Beobachtungen und Erinnerungen, die einen einzigartigen und aufschlussreichen Einblick geben in die Gedankenwelt der in England nach wie vor tonangebenden Gesellschaftsschicht mit ihren durchaus merkwürdigen Lebensgewohnheiten. So eröffnet Powell seinen "Tanz" in dem Band "Eine Frage der Erziehung" mit Szenen der Jugend: Jenkins in der Abschlussklasse des College, während eines Sprachaufenthalts in Frankreich sowie beim Five O' Clock Tea seines Universitätsprofessors. Jahre später sehen wir ihn im zweiten Teil, "Tendenz: steigend", auf Bällen und Partys der Oberklasse, aber auch der Boheme, wo er neue und immer wieder alte Bekannte trifft - sowie erste Liebschaften erlebt. Geheimnisvolle spiritistische Sitzungen und Dinnerpartys kennzeichnen den dritten Teil, "Die Welt des Wechsels", bis im vierten, "Bei Lady Molly", der Erzähler während eines Wochenendaufenthalts ein Schloss besucht, wo er seine zukünftige Frau kennenlernt. Der historische Hintergrund, die Jahre zwischen 1921 und 1934, scheint dabei immer wieder überraschend schlaglichtartig auf. In deutscher Sprache ist Powells "Tanz" recht unbekannt geblieben, mangelte es doch bisher an einer Übersetzung des gesamten Zyklus. Drei Anläufe hat es in der Vergangenheit gegeben, alle scheiterten. Die hier vorgestellte Ausgabe startete im Oktober 2015 mit den Bänden 1 bis 4. Sie basiert auf den in den 80er Jahren von Heinz Feldmann (geb. 1935) angefertigten und neu durchgesehenen ersten drei Teilen. Bisher sind acht Bände erschienen. Die Bände 9 bis 12 werden in halbjährlichem Rhythmus bis Herbst 2018 erscheinen - aus der Feder desselben Übersetzers, über den Anthony Powell in seinem Tagebuch vermerkte: "I am lucky to have him as a translator." , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20151001, Produktform: Leinen, Titel der Reihe: Ein Tanz zur Musik der Zeit#2#, Autoren: Powell, Anthony, Übersetzung: Feldmann, Heinz, Seitenzahl/Blattzahl: 296, Keyword: A Dance to the Music of Time; Ein Tanz zur Musik der Zeit; Englische Oberschicht; Roman fleuve; Upperclass, Fachschema: England / Roman, Erzählung, Humor~Englische Belletristik / Roman, Erzählung~Zwanziger Jahre / Roman, Erzählung, Fachkategorie: Klassische Belletristik, Region: England, Zeitraum: 1920 bis 1929 n. Chr., Thema: Entspannen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Eintauchen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Elfenbein Verlag, Verlag: Elfenbein Verlag, Verlag: Dr>ze>cnik, Ingo, u. Roman Pliske GBR, Länge: 211, Breite: 131, Höhe: 25, Gewicht: 408, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Mehrbändigkeit: 2, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 135384622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Wie kann ich in PowerShell URL-Parameter abhängig vom Datum ändern?
In PowerShell kannst du das aktuelle Datum mit dem Befehl `Get-Date` abrufen. Du kannst dann eine Bedingung erstellen, um zu überprüfen, ob das aktuelle Datum bestimmten Kriterien entspricht. Basierend auf dieser Bedingung kannst du die URL-Parameter entsprechend ändern und den Wert in deinem Skript verwenden. Du kannst beispielsweise eine If-Anweisung verwenden, um die URL-Parameter basierend auf dem aktuellen Datum zu aktualisieren. **
-
Wie kann ich einen Parameter aus einer externen JSON-Datei URL erhalten?
Um einen Parameter aus einer externen JSON-Datei URL zu erhalten, musst du zuerst die JSON-Datei von der URL herunterladen und in ein JSON-Objekt umwandeln. Anschließend kannst du auf den gewünschten Parameter im JSON-Objekt zugreifen und ihn verwenden. Du kannst dazu eine Programmiersprache wie JavaScript verwenden. **
-
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt?
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt? Dieser Parameter nennt sich "gclid" und wird automatisch an die URL angehängt, wenn die automatische Tag Kennzeichnung in den Google Ads Einstellungen aktiviert ist. Der "gclid" Parameter dient dazu, Conversions und Klicks von Google Ads Kampagnen zu verfolgen und zu messen. Durch die Verwendung dieses Parameters können Werbetreibende genau nachverfolgen, wie effektiv ihre Anzeigen sind und welche Conversions daraus resultieren. Es ist wichtig, dass dieser Parameter nicht manuell verändert oder entfernt wird, da dies die Tracking-Funktionalität beeinträchtigen kann. **


Welche winterlichen Kostüme eignen sich gut für Karneval oder Fasching?
Eisprinzessin, Schneemann und Rentier sind beliebte winterliche Kostüme für Karneval oder Fasching. Diese Kostüme sind kreativ, leicht erkennbar und passen gut zur kalten Jahreszeit. Accessoires wie Glitzer, Kunstschnee oder Rentiergeweihe können das Kostüm noch authentischer machen. **
"Was sind typische Kostüme und Bräuche, die man beim Fasching oder Karneval findet?"
Typische Kostüme sind zum Beispiel Clowns, Prinzessinnen, Superhelden oder Tiere. Beim Karneval werden oft Umzüge mit bunt geschmückten Wagen veranstaltet. Es gibt auch traditionelle Bräuche wie das Werfen von Süßigkeiten oder das Verkleiden als Hexen und Geister. **
Top-Angebote
Produkte zum Begriff URL-Parameter:
-
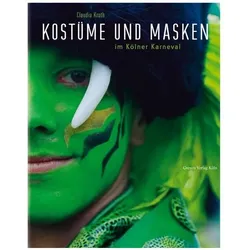
Kostüme und Masken im Kölner Karneval, Fachbücher von Claudia Oelsner KrothVerkleiden ist Kunst, Fotografieren ist Kunst. Der beeindruckende Bildband spiegelt diese doppelte Meisterschaft der Kostümierten und ihrer Porträtistin intensiv wider. Eindringlich hält die Fotografin Claudia Kroth Schräges und Schönes, Groteskes und Glamouröses im Kölner Karneval fest. Diese Phantasie und Kreativität der Kostümierten macht den Individualismus und Eigensinn des rheinischen Frühjahrsfestes aus. Kroths farbenfrohe Porträt- und Personenfotos dokumentieren in brillanter Schärfe und Komposition diese fast zeitlose Tradition und Kultur.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maskworld Eis Party Kostüm für Karneval Fasching (L, M)Witziges Kostüm für alle Eisliebhaber: Wer als Eis verkleidet auftaucht, sorgt bestimmt für den einen oder anderen Lacher! Mit unserem Kostüm verwandelt ihr euch in ein leckeres Eis, dem niemand widerstehen kann. Das Kostüm besteht aus weichem, bunt bedrucktem Stoff. Serviervorschlag: Passt super zu anderen kulinarischen Kostümen. Lieferumfang: - Eis Kostüm einteilig - Beidseitig mit Motiv bedruckt - Ohne sonstige Kleidungsstücke und Accessoires - Unser Model ist 176 cm gross und trägt Grösse Uni. Material: 100 % Polyester.34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maskworld Bier Party Kostüm für Karneval Fasching (L, M)Lieferumfang: - Bier Kostüm einteilig - Einheitsgrösse für Erwachsene - Ohne sonstige Kleidungsstücke und Accessoires - Unser Model ist 183 cm gross und trägt Grösse Uni. Material: 100% Polyester.29,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Powell, Anthony: Ein Tanz zur Musik der Zeit / Tendenz: steigendEin Tanz zur Musik der Zeit / Tendenz: steigend , Der zwölfbändige Zyklus "Ein Tanz zur Musik der Zeit" - aufgrund seiner inhaltlichen wie formalen Gestaltung immer wieder mit Marcel Prousts "Auf der Suche nach der verlorenen Zeit" verglichen - gilt als das Hauptwerk des britischen Schriftstellers Anthony Powell und gehört zu den bedeutendsten Romanwerken des 20. Jahrhunderts. Inspiriert von dem gleichnamigen Bild des französischen Barockmalers Nicolas Poussin, zeichnet der Zyklus ein facettenreiches Bild der englischen Upperclass vom Ende des Ersten Weltkriegs bis in die späten sechziger Jahre. Aus der Perspektive des mit typisch britischem Humor und Understatement ausgestatteten Ich-Erzählers Jenkins - der durch so manche biografische Parallele wie Powells Alter Ego anmutet - bietet der "Tanz" eine Fülle von Figuren, Ereignissen, Beobachtungen und Erinnerungen, die einen einzigartigen und aufschlussreichen Einblick geben in die Gedankenwelt der in England nach wie vor tonangebenden Gesellschaftsschicht mit ihren durchaus merkwürdigen Lebensgewohnheiten. So eröffnet Powell seinen "Tanz" in dem Band "Eine Frage der Erziehung" mit Szenen der Jugend: Jenkins in der Abschlussklasse des College, während eines Sprachaufenthalts in Frankreich sowie beim Five O' Clock Tea seines Universitätsprofessors. Jahre später sehen wir ihn im zweiten Teil, "Tendenz: steigend", auf Bällen und Partys der Oberklasse, aber auch der Boheme, wo er neue und immer wieder alte Bekannte trifft - sowie erste Liebschaften erlebt. Geheimnisvolle spiritistische Sitzungen und Dinnerpartys kennzeichnen den dritten Teil, "Die Welt des Wechsels", bis im vierten, "Bei Lady Molly", der Erzähler während eines Wochenendaufenthalts ein Schloss besucht, wo er seine zukünftige Frau kennenlernt. Der historische Hintergrund, die Jahre zwischen 1921 und 1934, scheint dabei immer wieder überraschend schlaglichtartig auf. In deutscher Sprache ist Powells "Tanz" recht unbekannt geblieben, mangelte es doch bisher an einer Übersetzung des gesamten Zyklus. Drei Anläufe hat es in der Vergangenheit gegeben, alle scheiterten. Die hier vorgestellte Ausgabe startete im Oktober 2015 mit den Bänden 1 bis 4. Sie basiert auf den in den 80er Jahren von Heinz Feldmann (geb. 1935) angefertigten und neu durchgesehenen ersten drei Teilen. Bisher sind acht Bände erschienen. Die Bände 9 bis 12 werden in halbjährlichem Rhythmus bis Herbst 2018 erscheinen - aus der Feder desselben Übersetzers, über den Anthony Powell in seinem Tagebuch vermerkte: "I am lucky to have him as a translator." , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20151001, Produktform: Leinen, Titel der Reihe: Ein Tanz zur Musik der Zeit#2#, Autoren: Powell, Anthony, Übersetzung: Feldmann, Heinz, Seitenzahl/Blattzahl: 296, Keyword: A Dance to the Music of Time; Ein Tanz zur Musik der Zeit; Englische Oberschicht; Roman fleuve; Upperclass, Fachschema: England / Roman, Erzählung, Humor~Englische Belletristik / Roman, Erzählung~Zwanziger Jahre / Roman, Erzählung, Fachkategorie: Klassische Belletristik, Region: England, Zeitraum: 1920 bis 1929 n. Chr., Thema: Entspannen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Eintauchen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Elfenbein Verlag, Verlag: Elfenbein Verlag, Verlag: Dr>ze>cnik, Ingo, u. Roman Pliske GBR, Länge: 211, Breite: 131, Höhe: 25, Gewicht: 408, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Mehrbändigkeit: 2, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 135384622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
-
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Wie kann ich in PowerShell URL-Parameter abhängig vom Datum ändern?
In PowerShell kannst du das aktuelle Datum mit dem Befehl `Get-Date` abrufen. Du kannst dann eine Bedingung erstellen, um zu überprüfen, ob das aktuelle Datum bestimmten Kriterien entspricht. Basierend auf dieser Bedingung kannst du die URL-Parameter entsprechend ändern und den Wert in deinem Skript verwenden. Du kannst beispielsweise eine If-Anweisung verwenden, um die URL-Parameter basierend auf dem aktuellen Datum zu aktualisieren. **
Ähnliche Suchbegriffe für URL-Parameter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich einen Parameter aus einer externen JSON-Datei URL erhalten?
Um einen Parameter aus einer externen JSON-Datei URL zu erhalten, musst du zuerst die JSON-Datei von der URL herunterladen und in ein JSON-Objekt umwandeln. Anschließend kannst du auf den gewünschten Parameter im JSON-Objekt zugreifen und ihn verwenden. Du kannst dazu eine Programmiersprache wie JavaScript verwenden. **
-
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt?
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt? Dieser Parameter nennt sich "gclid" und wird automatisch an die URL angehängt, wenn die automatische Tag Kennzeichnung in den Google Ads Einstellungen aktiviert ist. Der "gclid" Parameter dient dazu, Conversions und Klicks von Google Ads Kampagnen zu verfolgen und zu messen. Durch die Verwendung dieses Parameters können Werbetreibende genau nachverfolgen, wie effektiv ihre Anzeigen sind und welche Conversions daraus resultieren. Es ist wichtig, dass dieser Parameter nicht manuell verändert oder entfernt wird, da dies die Tracking-Funktionalität beeinträchtigen kann. **
-
Welche winterlichen Kostüme eignen sich gut für Karneval oder Fasching?
Eisprinzessin, Schneemann und Rentier sind beliebte winterliche Kostüme für Karneval oder Fasching. Diese Kostüme sind kreativ, leicht erkennbar und passen gut zur kalten Jahreszeit. Accessoires wie Glitzer, Kunstschnee oder Rentiergeweihe können das Kostüm noch authentischer machen. **
-
"Was sind typische Kostüme und Bräuche, die man beim Fasching oder Karneval findet?"
Typische Kostüme sind zum Beispiel Clowns, Prinzessinnen, Superhelden oder Tiere. Beim Karneval werden oft Umzüge mit bunt geschmückten Wagen veranstaltet. Es gibt auch traditionelle Bräuche wie das Werfen von Süßigkeiten oder das Verkleiden als Hexen und Geister. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.